Az ISZT Nonprofit Kft., a hivatalos .hu nyilvántartó megkezdte a felkészülést a NIS2 irányelv szerinti megfelelésre.
A következő hetekben a mostanihoz hasonló blogposztokban bemutatjuk a mi megfelelésünk folyamatát, lépéseit, megosztjuk tapasztalatainkat. Célunk, hogy olyan információkat, tapasztalatokat osszunk meg, amik segíthetik az ISZT tagok, a .hu regisztrátorok törvényi kötelezettségeinek teljesítését. A 2023. évi XXII., más nevén Kibertan tv. alapján több olyan eleme is van a mi felkészülésünknek, folyamatainknak, amik várhatóan cégetek számára is használhatóak, hasznosak lehetnek. A blogposzt azért készült, hogy az általunk rendelkezésre álló információkkal hozzájáruljunk a ti megfelelésetekhez, megkönnyítsük azt. A NIS2 megfelelőségünk eléréséig folytatjuk ezt a sorozatot és közzétesszük felkészülésünk, megfelelőségünk tapasztalatait.
Első lépések
A felkészülés első lépése a már meglévő és a hiányzó - az egyes biztonsági osztályok esetében alkalmazandó - konkrét védelmi intézkedések azonosítása, vagyis a gap analízis. Ez alapján kezdhető meg a megfelelésre való felkészülés, határozható meg, hogy milyen lépéseket kell végrehajtanunk a NIS2 megfeleléshez. Az ISZT Egyesület és az ISZT Nonprofit Kft. több ajánlat közül a Szintézis Kft.-vel szerződött gap analízisre. A cikkben található információk a Szintézis Kft. anyagai alapján készültek.
Gap analízis eredménye
1. Üzleti folyamatok felrajzolása, megértése
Első lépésként érdemes átgondolni, és egy folyamatábrában összefoglalni, hogy a cég milyen szolgáltatásokkal foglalkozik, milyen folyamatai vannak, milyen szolgáltatásokat ad-vesz. Ehhez szükséges az üzleti folyamatokat elemeire bontani. Ennek eredménye hozzájárulhat a folyamatok azonosításához, valamint hogy külső szemmel is átlásd a céged működését.
2. EIR -elektronikus információs rendszer(ek) azonosítása
A következő lépés az EIR-ek, vagyis elektronikus információs rendszerek azonosítása. Érdemes átgondolni, hogy melyik folyamathoz milyen informatikai rendszert használtok, például az ügyfélkapcsolatokhoz van-e CRM rendszeretek, milyen módon hitelesítitek ügyfeleiteket.
A Nyilvántartó 2 EIR-t azonosított működése során (ami minden TLD-nél hasonló): a regisztrációs rendszer és a DNS rendszer.
Példaként bemutatjuk az általunk azonosított folyamatokat és az ezek alapján meghatározott két EIR rendszerünket:
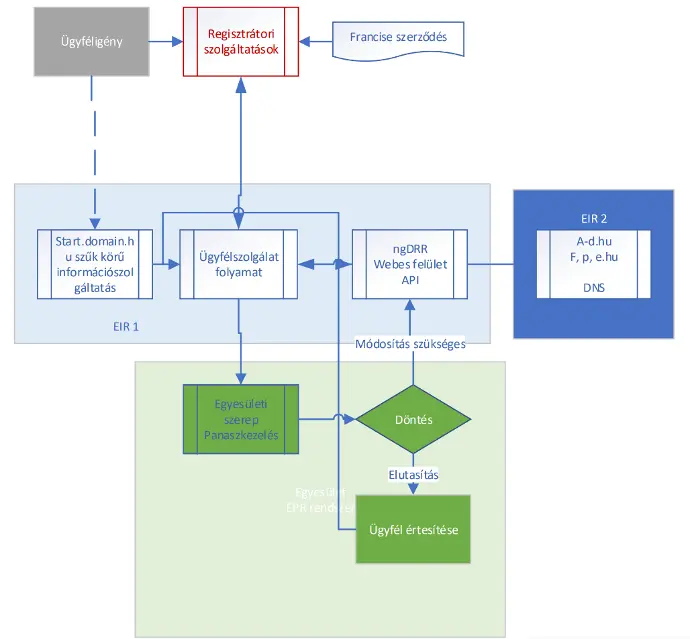
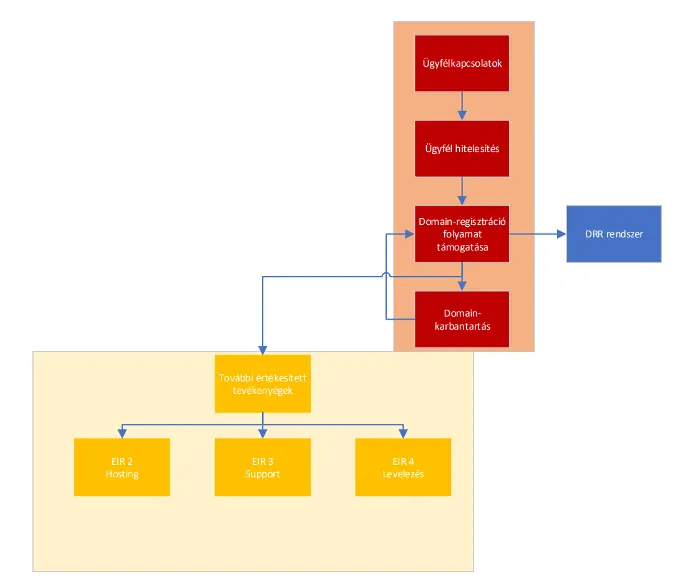
A második ábrán pirossal jelölt tevékenységek jó eséllyel minden regisztrátornál megvannak, a sárgával jelölt részt a ti szempontotokból gondoltuk át – ezzel a nyilvántartó nem foglalkozik. Ezek alapján érdemes átgondolni a ti cégeiteknél azonosítható Elektronikus Információs Rendszereket. Ezek attól is függenek, hogy a DRR-t csak web-en keresztül, vagy API-n éritek el.
3. Biztonsági osztályba sorolás
Következő lépés annak meghatározása, hogy a rendelet szerint melyik biztonsági osztályba tartoztok. Ezt minden cégnek magának kell meghatároznia a 7/2024. (VI. 24.) MK rendelet alapján, ami a biztonsági osztályba sorolás követelményeiről, valamint az egyes biztonsági osztályok esetében alkalmazandó konkrét védelmi intézkedésekről szól. A rendelet 3 kategóriát határoz meg: alap, jelentős és magas. A nyilvántartó a jelenlegi információk alapján a középső, jelentős kategóriába sorolta magát. A rendelet 2. pontjában találjátok a biztonsági osztályba sorolás követelményeit, ez alapján tudjátok meghatározni, hogy a ti cégetek melyik kategóriába esik.
Az SZTFH korábbi tájékoztatása alapján a regisztrátori tevékenységetek miatt az alap kategóriába tartoztok, de meg kell vizsgálni, hogy a cégetek egyéb tevékenységei miatt nem vonatkozik-e rátok a magasabb kategória.
A biztonsági osztályba sorolást a szervezet vezetője hagyja jóvá, és felel annak jogszabályoknak és kockázatoknak való megfelelőségéért.
4. A 7/2024. (VI.24) MK rendelet védelmi intézkedéseinek áttekintése
A nyilvántartóra vonatkozó feltételek feldolgozása után azonosítottunk néhány olyan követelményt, amit jó eséllyel ti is tudtok majd használni.
Többek között a nyilvántartó által elkészített „Laptop használói kézikönyv és szabályzat” (a telefonok, saját eszközök, wireless használatáról), az „Információmegosztási szabályzat” vagy a „Nyilvánosan elérhető tartalmak szabályzat” számotokra is elérhető lesz, így azt saját cégetekre szabva ti is tudjátok majd használni.
Minden EIR-nek készül külön egy belső (a munkatársakra vonatkozó) és egy külső (az ügyfelekre vonatkozó) szabályzata, dokumentációja.
Összefoglaló
Mivel a regisztrátori tevékenység az alap kategóriába tartozik, nektek várhatóan harmadannyi tételnek kell megfelelni, mint a nyilvántartónak a jelentős kategóriában. Így nektek a feladat mennyisége is kevesebb lesz.
Felelősség
A nyilvántartó a blogban a saját megfelelési tapasztalatait osztja meg a jelentős kategóriának való megfeleléshez. Az anyag kizárólag gondolatébresztő, támogató céllal készült.
Az ISZT, illetve a ISZT Nonprofit Kft. az itt közzétett tájékoztató anyagban foglaltakért nem vállal felelősséget, a benne szereplő információk tájékoztató jellegűek, azok esetleges felhasználásából fakadó felelősségre vonási igények teljes mértékben kizártak.